Vous faites tourner un homelab. Peut-être un Raspberry Pi, un vieux laptop, ou un mini PC sous votre bureau. Vous avez Nextcloud, Vaultwarden, peut-être Jellyfin, un reverse proxy, et une poignée d’autres services, le tout en Docker Compose.
Vous voulez savoir quand quelque chose casse. Mais vous ne voulez pas que votre outil de monitoring consomme la moitié de votre RAM.
Ce Que le Monitoring Homelab Doit Être
Le matériel homelab est limité. Votre outil de monitoring doit être :
- Léger : environ 100 Mo de RAM après plusieurs jours sur un hôte chargé
- Autonome : pas de base de données externe, pas de dépendance SaaS
- Zéro config : vous ne voulez pas passer votre week-end à écrire du YAML
- Container-aware : il doit connaître vos conteneurs, pas juste des URLs HTTP
- Faible maintenance :
docker compose pull && up -det c’est fait
Les Suspects Habituels (Et Pourquoi Ils Ne Conviennent Pas)
Prometheus + Grafana
Le choix “enterprise”. Nécessite 3-5 conteneurs et 400-800 Mo de RAM. Sur un Raspberry Pi 4 Go qui fait tourner 15 services, c’est inenvisageable.
Netdata
De beaux dashboards, des métriques à la seconde, et 300+ Mo de RAM. Plus de la télémétrie activée par défaut.
Uptime Kuma
Léger et simple, mais il ne monitore que les endpoints HTTP. Il ne connaît pas vos conteneurs, leur utilisation de ressources, ni leurs health checks. Quand votre Nextcloud tombe parce que PostgreSQL a crashé, Uptime Kuma vous dit que Nextcloud est injoignable, mais pas pourquoi.
Beszel
Léger et container-aware, mais nécessite un setup hub/agent et passe à côté du monitoring d’endpoints HTTP, du suivi SSL et du monitoring cron.
Le Setup Homelab-Friendly
Maintenant a été construit exactement pour ce cas d’usage. Un conteneur, environ 100 Mo de RAM, zéro config :
services:
  maintenant:
    image: ghcr.io/kolapsis/maintenant:latest
    ports:
      - "8080:8080"
    volumes:
      - /var/run/docker.sock:/var/run/docker.sock:ro
      - /proc:/host/proc:ro
      - maintenant-data:/data
    environment:
      MAINTENANT_ADDR: "0.0.0.0:8080"
      MAINTENANT_DB: "/data/maintenant.db"
    restart: unless-stopped

volumes:
  maintenant-data:
Déployez-le. Ouvrez le dashboard. Tous vos conteneurs sont déjà là.
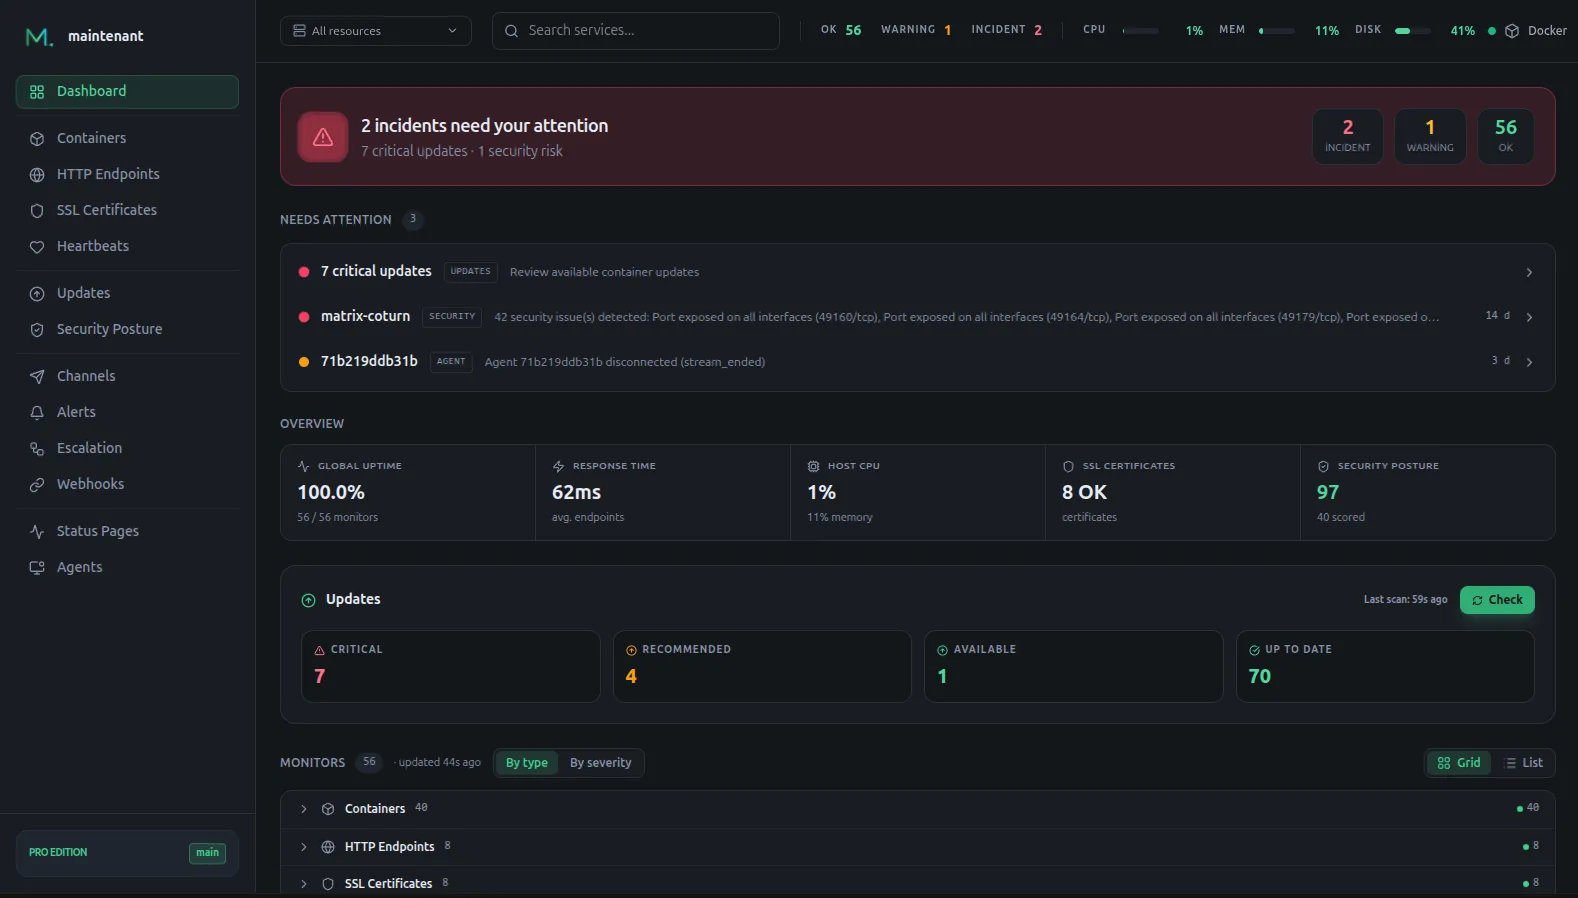
Ce que vous obtenez pour environ 100 Mo de RAM
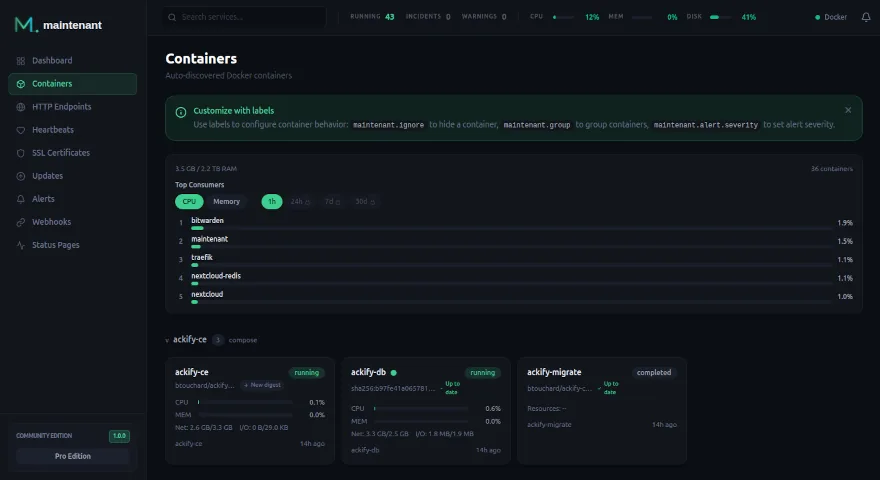
Monitoring des conteneurs
Chaque conteneur de votre homelab, avec état, uptime, health checks, détection de redémarrage, et groupement par projet Compose.
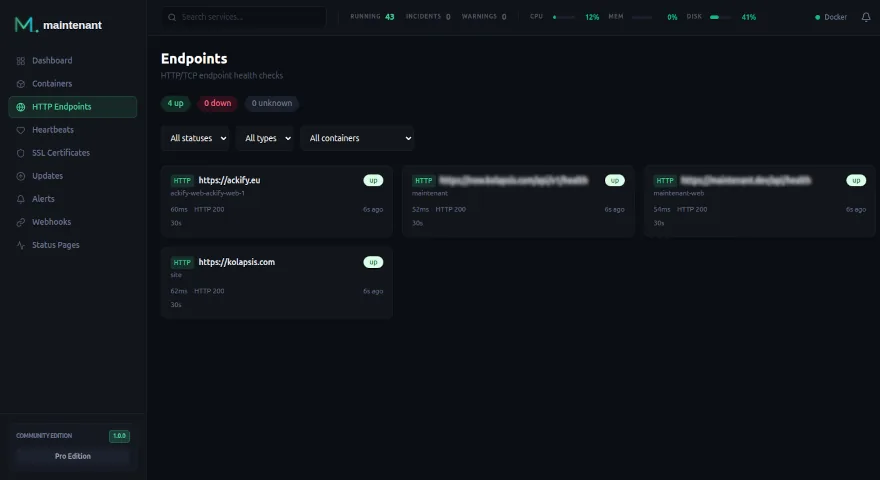
Monitoring des endpoints
Ajoutez des labels Docker pour vérifier que vos services répondent :
services:
  nextcloud:
    image: nextcloud:latest
    labels:
      maintenant.endpoint.http: "http://nextcloud:80"
      maintenant.endpoint.interval: "60s"

  vaultwarden:
    image: vaultwarden/server:latest
    labels:
      maintenant.endpoint.http: "http://vaultwarden:80/alive"
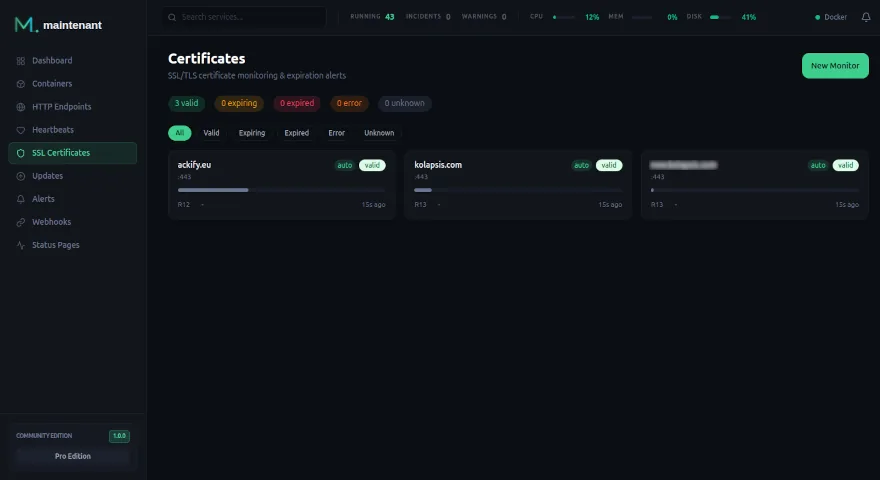
Suivi des certificats SSL
Si vous utilisez Traefik ou Caddy avec Let’s Encrypt, activez MAINTENANT_PROXY_LABELS=true : Maintenant lit leurs labels, crée un check HTTPS pour chaque conteneur et surveille son certificat, pour vous alerter avant qu’il expire.
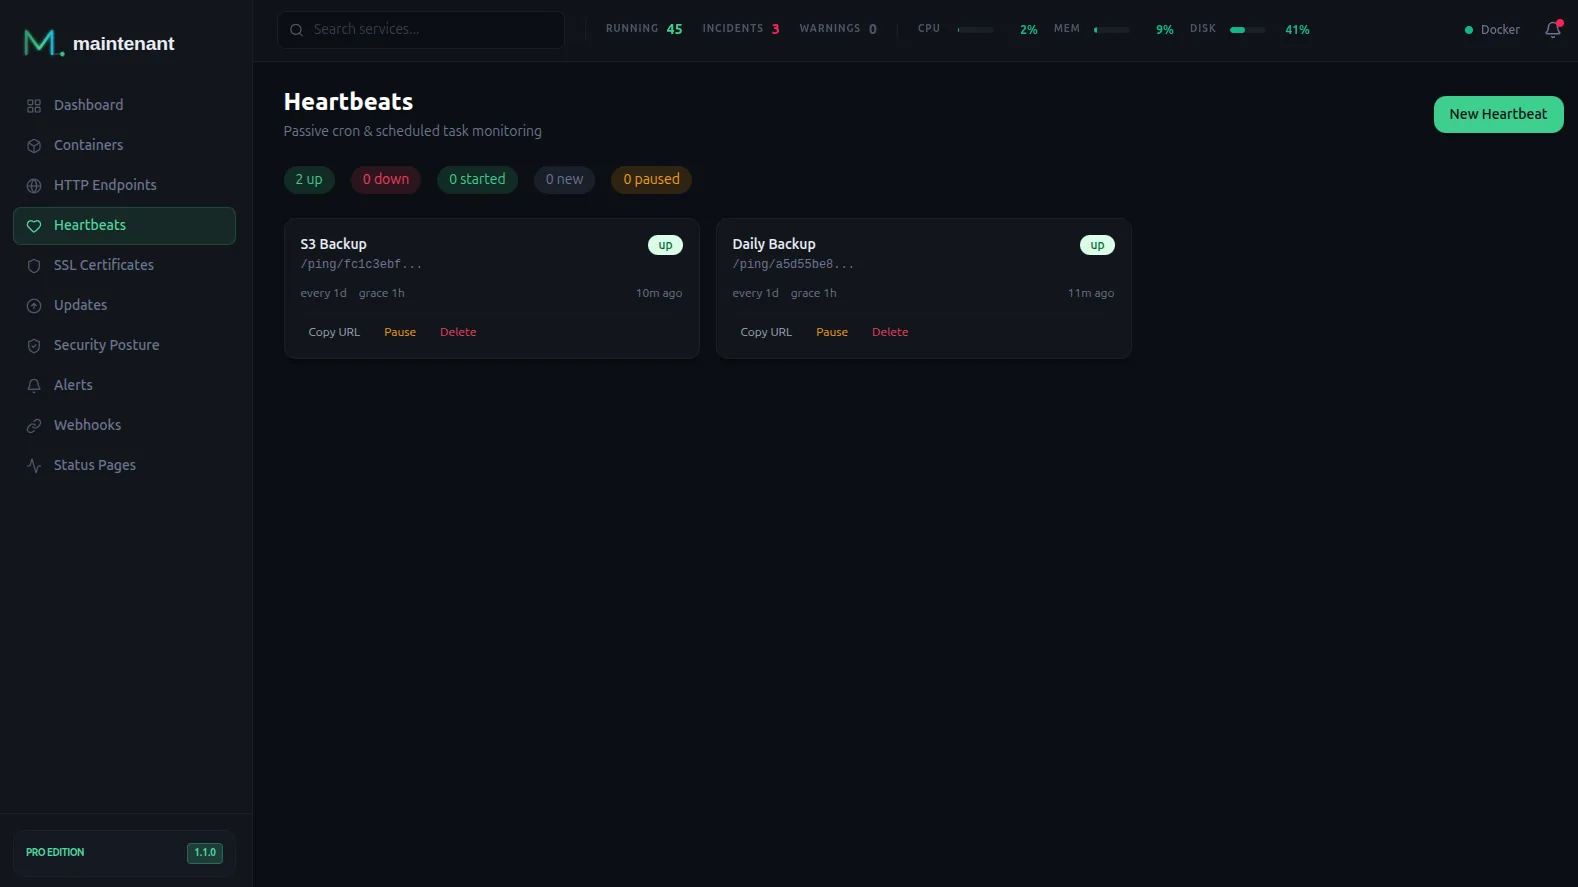
Monitoring des backups
Votre script de backup nocturne ping Maintenant quand il termine :
0 3 * * * /usr/local/bin/backup.sh && curl -fsS http://maintenant:8080/ping/YOUR-UUID/$?
Si le ping n’arrive pas, vous êtes alerté. Plus de “je pensais que le backup tournait”.
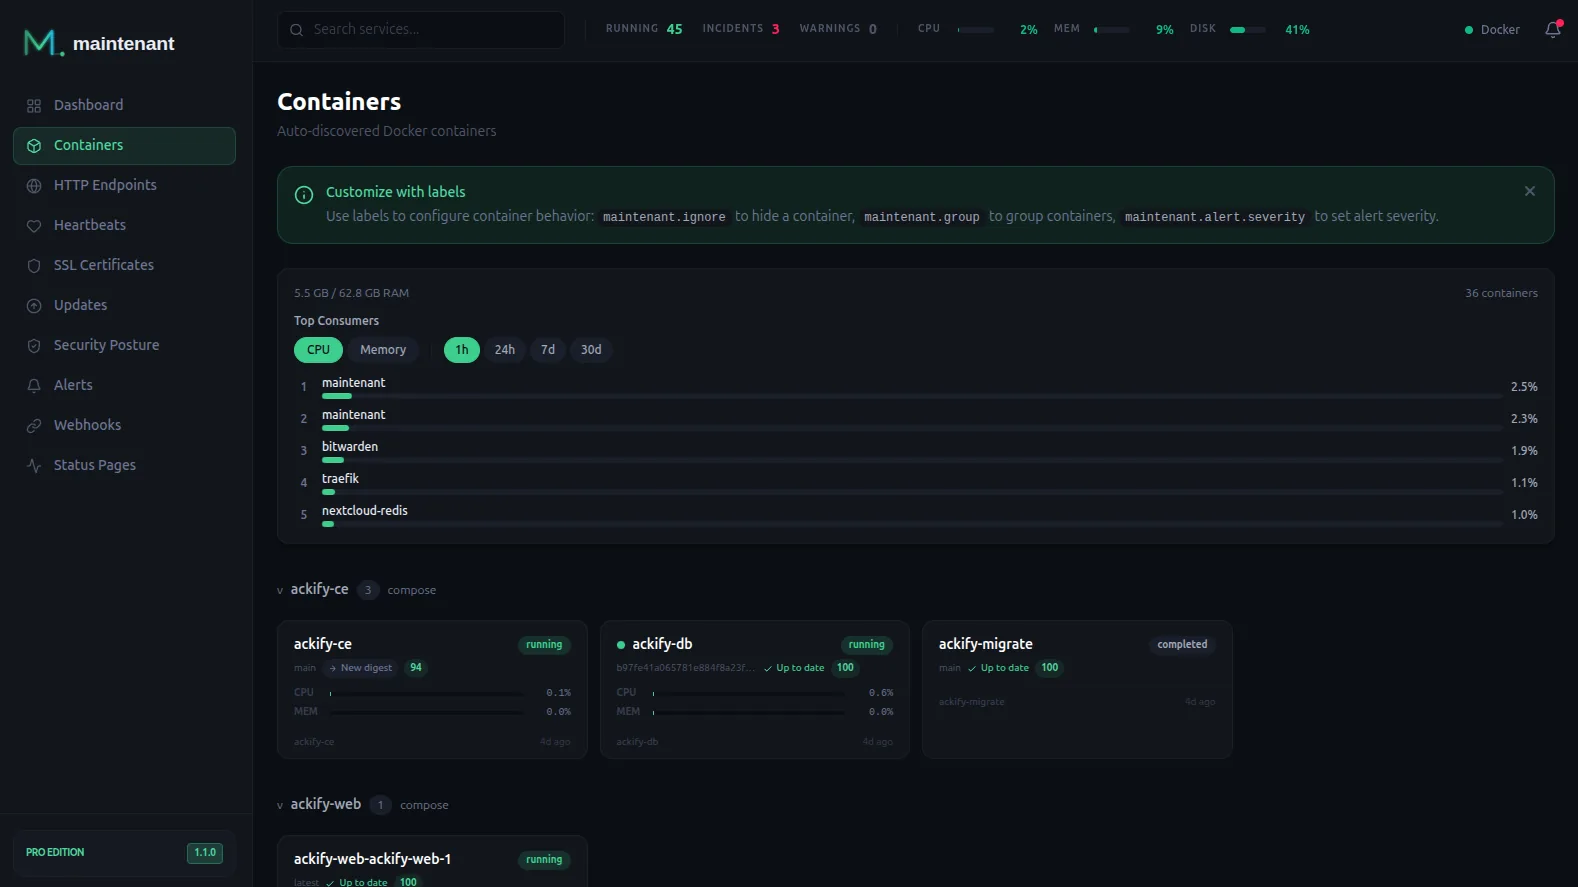
Monitoring des ressources
Voyez quel conteneur mange toute votre RAM ou remplit votre disque, critique sur du matériel homelab limité.
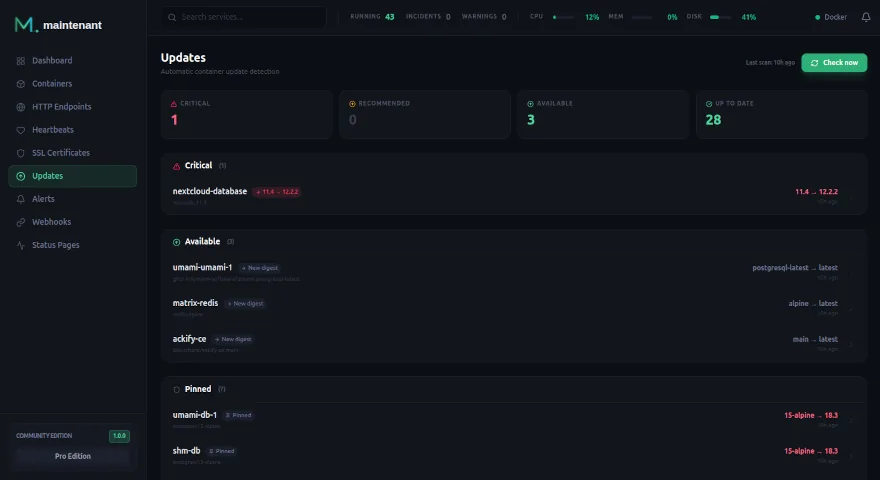
Détection des mises à jour
Sachez quand vos images ont des mises à jour disponibles, surtout les correctifs de sécurité.
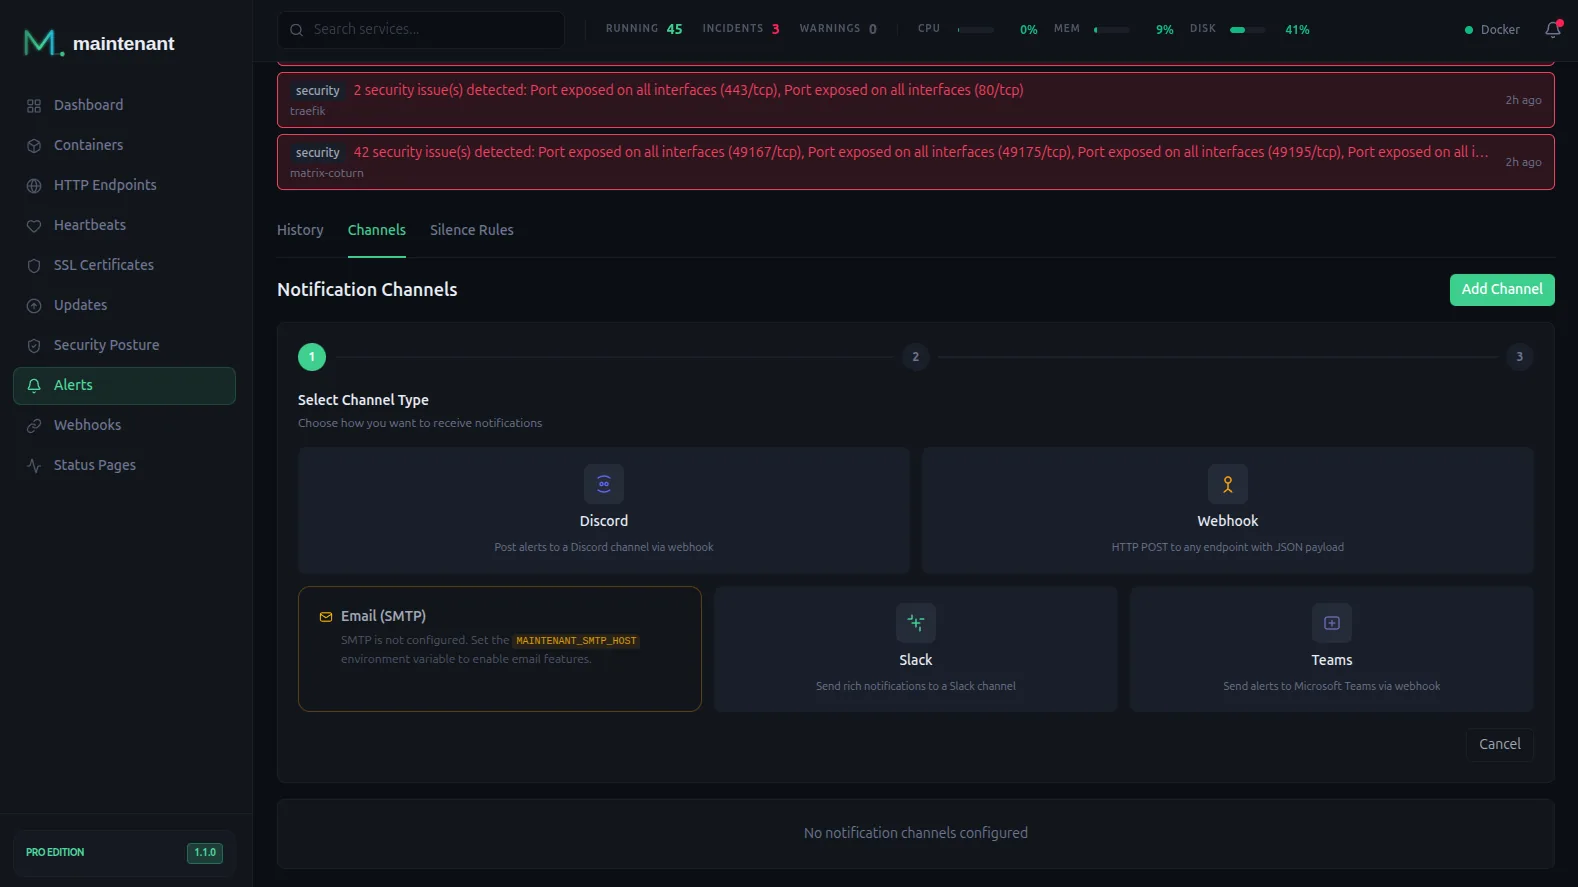
Alertes
Soyez notifié sur Discord ou par webhook quand quelque chose ne va pas. Personal ajoute l’e-mail et Telegram ; Pro ajoute Slack et Teams.
Support ARM
Maintenant tourne sur linux/amd64 et linux/arm64. Si votre homelab est un Raspberry Pi 4 ou 5, ça marche directement.
La Comparaison des Ressources
| Outil | RAM | Fichiers de config | Container-aware |
|---|---|---|---|
| Prometheus + Grafana + cAdvisor | 400-800 Mo | 3+ | Via cAdvisor |
| Netdata | 300-500 Mo | 0 | Oui |
| Uptime Kuma | 100+ Mo | 0 | Non |
| Beszel | 50-100 Mo | Config agent | Oui |
| Maintenant | environ 100 Mo | 0 | Oui |
Pour un homelab, la mémoire compte. Maintenant consomme environ 100 Mo après plusieurs jours sur un hôte chargé, la même fourchette qu’Uptime Kuma, avec les conteneurs, les endpoints, les certificats et les mises à jour couverts. Ce chiffre croît lentement durant les premiers jours, et nous cherchons encore pourquoi.
Installer Maintenant → · Comparer les éditions →