Fonctionnalités Agents IA Tarifs Guides Alternatives Blog Docs Mon compte English Acheter une licence GitHub
Serveur MCP intégré · Docker & Kubernetes

Monitoring Docker et Kubernetes.
Un seul conteneur.

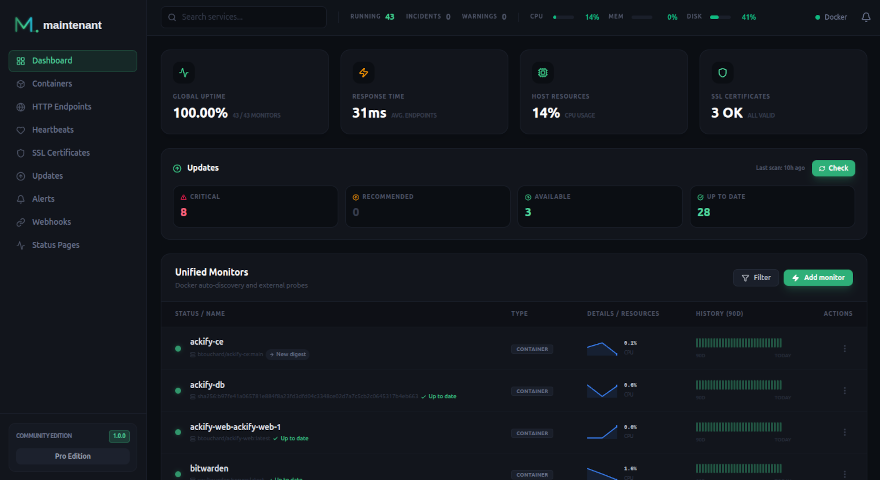
Le monitoring Docker qui couvre aussi vos endpoints, certificats SSL, tâches cron, ressources système et mises à jour d'images. Opérationnel en quelques secondes, zéro configuration.

Quand quelque chose tombe, des règles fixes le détectent, l'alerte vous est envoyée, et votre agent IA mène l'enquête grâce au serveur MCP intégré. Voir comment ça marche →

Gratuit et open source. Personal 149 € TTC une fois · Pro 29 € HT/mois.

20 Mo
RAM au repos
0
Dépendance externe
30s
Pour être opérationnel
2
Runtimes (Docker + K8s)

Maintenant surveille.
Votre agent enquête.

La boucle tient en trois étapes.

Détecter

Des règles fixes décident que quelque chose est en panne : échecs consécutifs, seuils dépassés, échéances manquées, redémarrages en boucle. Aucun modèle n'intervient : une alerte n'est donc jamais inventée, et rien n'est dépensé tant que tout va bien.

Envoyer

L'alerte part sous forme de webhook : alert.fired quand elle démarre, alert.resolved quand elle se termine, avec l'hôte concerné (agent_id) et un lien pour y revenir.

Enquêter

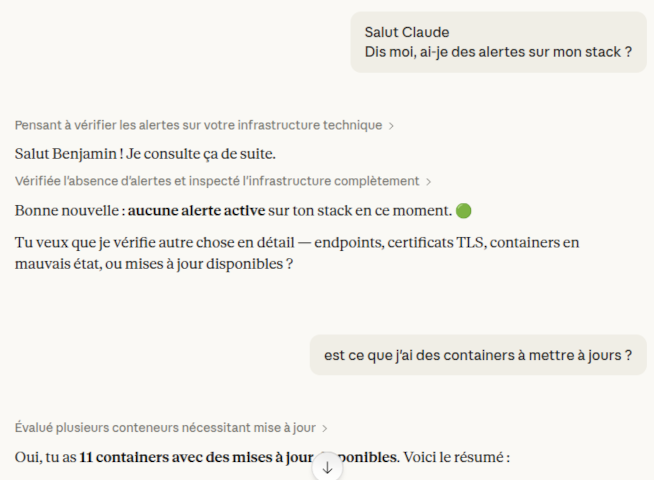
Votre agent reçoit l'alerte et interroge le serveur MCP intégré : les logs du conteneur, l'historique des checks de l'endpoint, le CPU et la mémoire, les autres alertes actives sur le même hôte. Vous obtenez un diagnostic, pas seulement un voyant rouge.

Avec Claude Code

Un petit récepteur (Python, bibliothèque standard uniquement) tourne sur l'hôte, à côté de Maintenant. Chaque alerte déclenchée lance une session Claude Code sans interface, qui ne peut appeler que les outils MCP de Maintenant en lecture seule. Le diagnostic est écrit dans reports/<alert-id>.md.

# sur l'hôte, à côté de Maintenant
export RECEIVER_TOKEN=$(openssl rand -hex 32)
python3 examples/agent-webhook/receiver.py  # écoute sur 127.0.0.1:9099

# ce que le récepteur lance pour chaque alerte
claude -p "maintenant just fired this alert: {...} Investigate it read-only." \
  --mcp-config mcp.json --strict-mcp-config --tools "" \
  --allowedTools mcp__maintenant__list_alerts \
                 mcp__maintenant__get_container_logs \
                 mcp__maintenant__get_endpoint_history \
                 mcp__maintenant__get_resources

mcp.json joint Maintenant en stdio avec docker exec -i maintenant /app/maintenant --mcp-stdio : aucun port MCP n'est ouvert. Pointez un canal webhook vers le récepteur avec un en-tête Authorization: Bearer, puis routez les alertes vers lui avec un trigger.

Avec OpenCode, le même récepteur appelle opencode run au lieu de claude -p, et Maintenant est déclaré comme serveur MCP local dans opencode.json.

Avec n8n, un déclencheur Webhook alimente un nœud AI Agent dont l'outil MCP Client pointe vers le endpoint /mcp de votre instance.

Vous jonglez entre 5 outils.
Ou pire, vous n'avez rien.

Uptime Kuma pour le HTTP, Healthchecks pour les crons, Grafana+Prometheus pour les métriques, un checker SSL, et des scripts bash. Aucun n'assure la supervision complète de vos conteneurs.

Avant : monitoring fragmenté

  • ✕ Uptime Kuma : checks HTTP uniquement
  • ✕ Healthchecks.io : heartbeats uniquement
  • ✕ Grafana + Prometheus + cAdvisor : 3 conteneurs
  • ✕ Checker SSL séparé
  • ✕ Aucune vue unifiée
  • ✕ 5 dashboards, 5 configs, 5 maintenances
  • ✕ Aucun outil lisible par un agent IA

Après : Maintenant

  • ✓ Conteneurs auto-découverts (Docker + K8s)
  • ✓ Endpoints HTTP/TCP monitorés
  • ✓ Cron jobs et heartbeats suivis
  • ✓ Certificats SSL validés automatiquement
  • ✓ Métriques CPU, RAM, réseau, disque
  • ✓ Un conteneur. Un dashboard. Tout est là.
  • ✓ Serveur MCP intégré : votre agent IA enquête

Tout ce qu'exige le monitoring Docker.
Rien de plus.

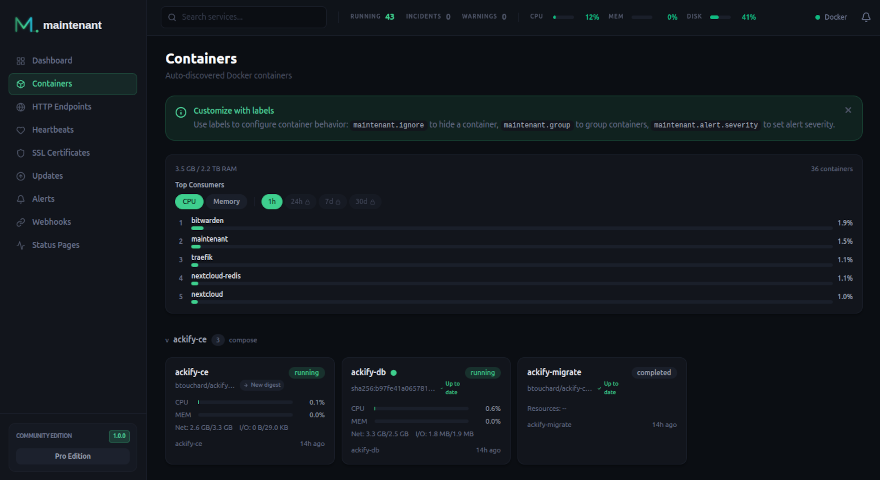
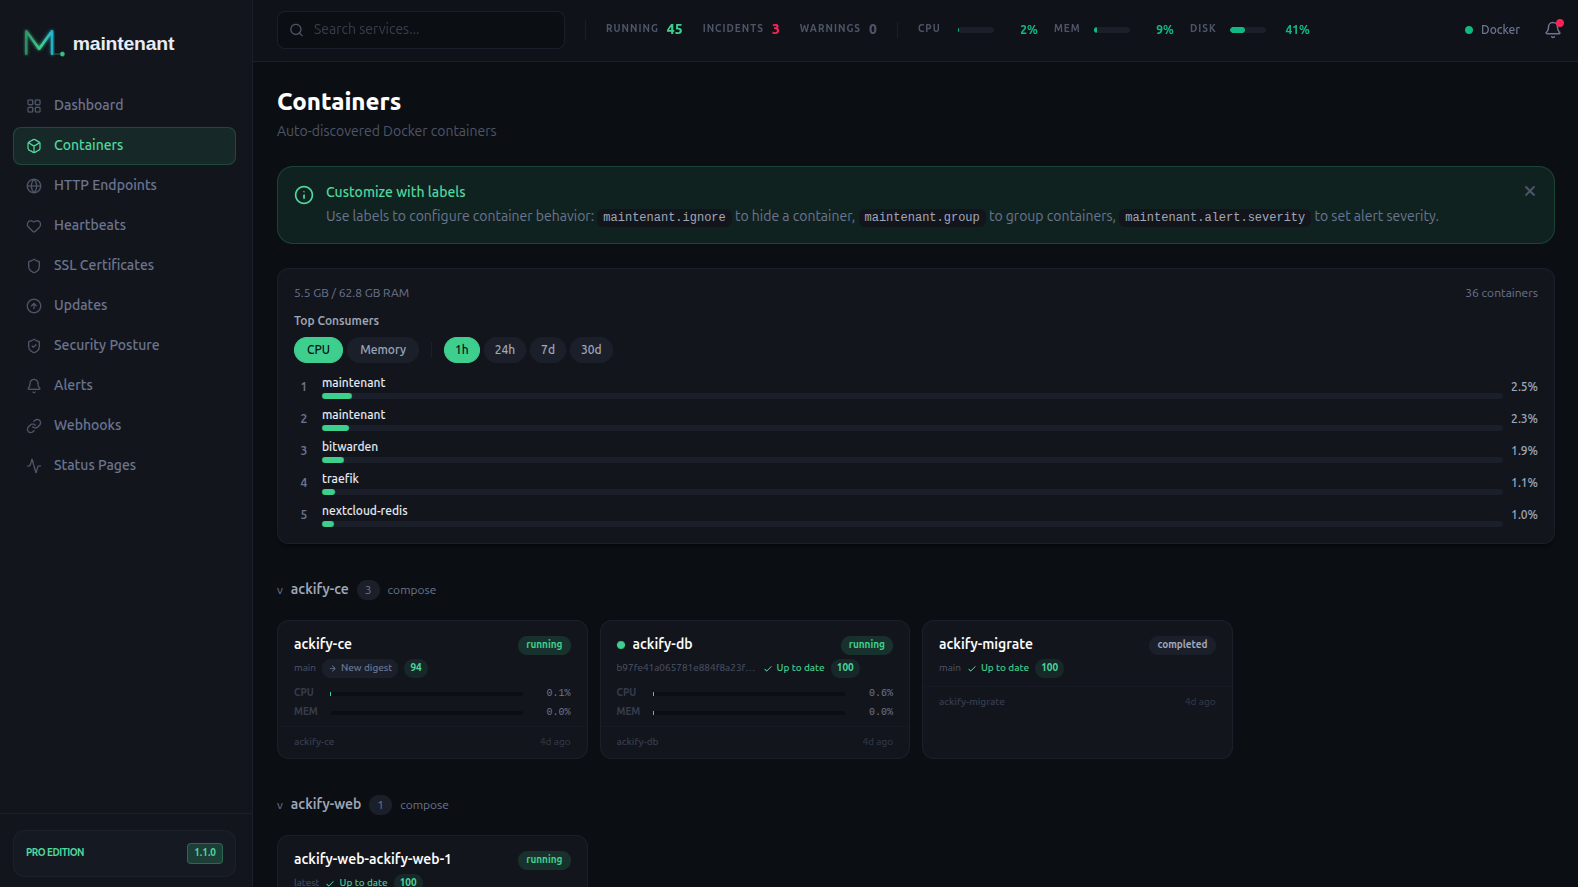
Conteneurs

Auto-découverte Docker et Kubernetes. États, health checks, boucles de redémarrage, logs. Projets Compose groupés automatiquement.

Conteneurs

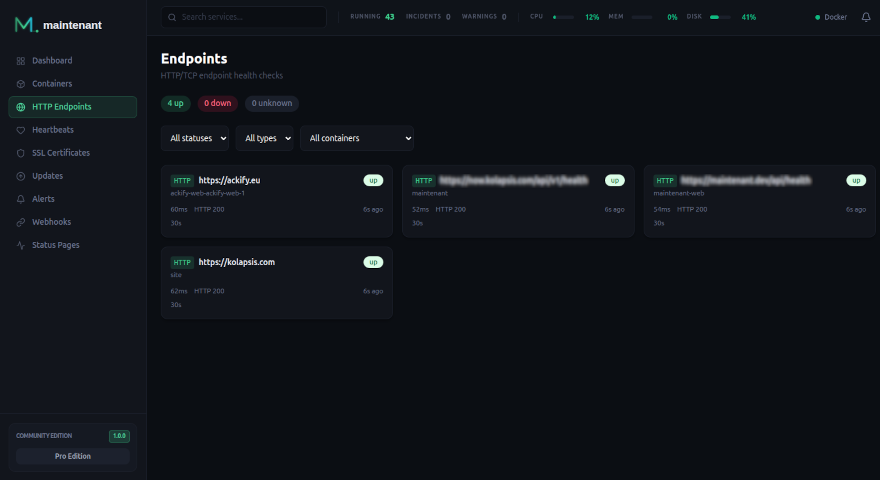
Endpoints HTTP/TCP

Sondage actif avec latence et codes de statut attendus. Configurez par labels Docker, zéro fichier YAML.

Endpoints HTTP/TCP

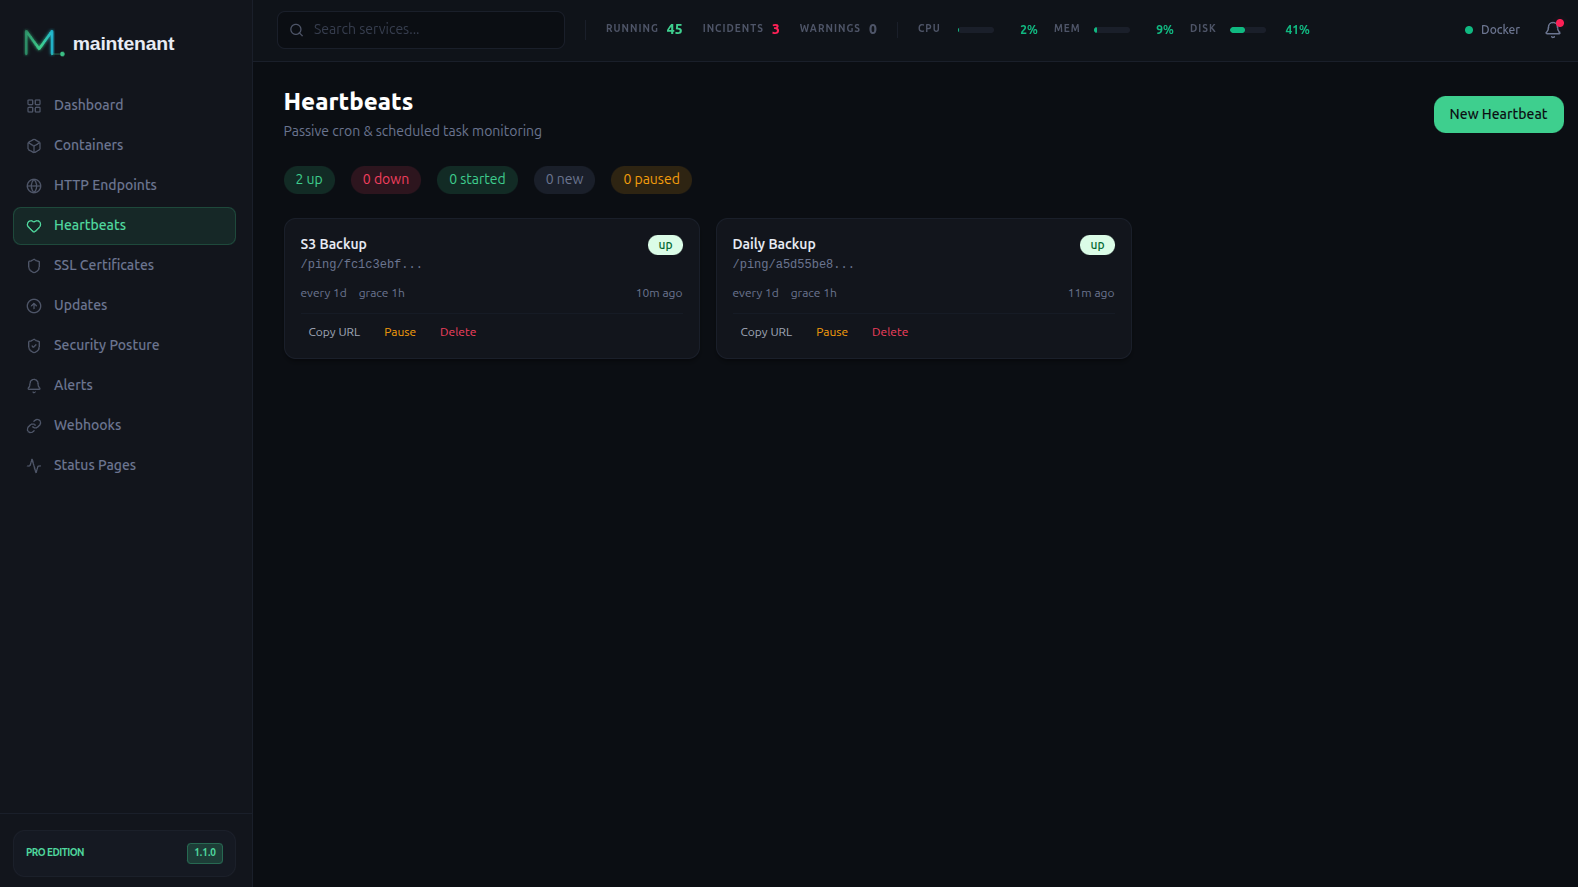
Heartbeats / Cron

URL de ping unique par job. Suivez les durées, codes de sortie, et recevez une alerte quand un cron ne s'exécute pas.

Heartbeats / Cron

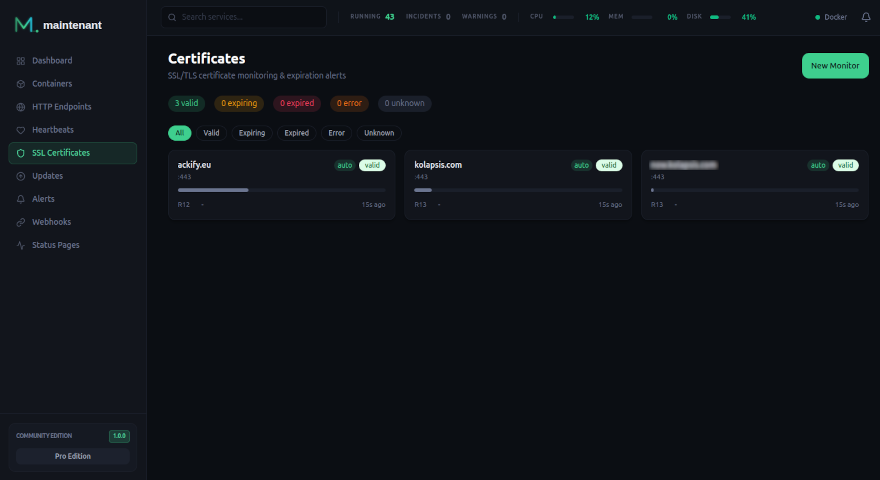
Certificats SSL/TLS

Détection automatique sur vos endpoints HTTPS. Alertes d'expiration à 30, 14, 7, 3, 1 jour. Validation de chaîne complète.

Certificats SSL/TLS

Ressources système

CPU, RAM, réseau et I/O disque : par conteneur et par hôte. Graphiques temps réel avec alertes sur seuils configurables.

Ressources système

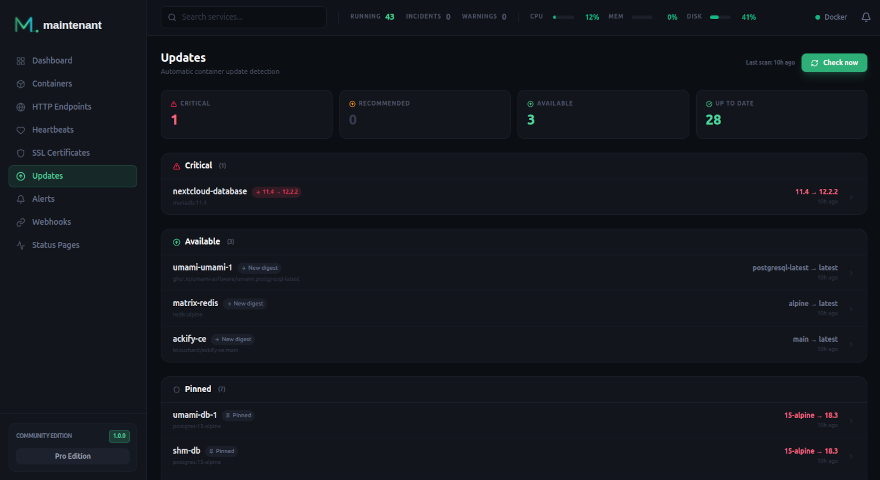
Update Intelligence

Détecte les mises à jour disponibles via scan OCI. Comparez les digests de tous vos conteneurs. Arrêtez de docker pull à l'aveugle.

Update Intelligence

Alertes unifiées

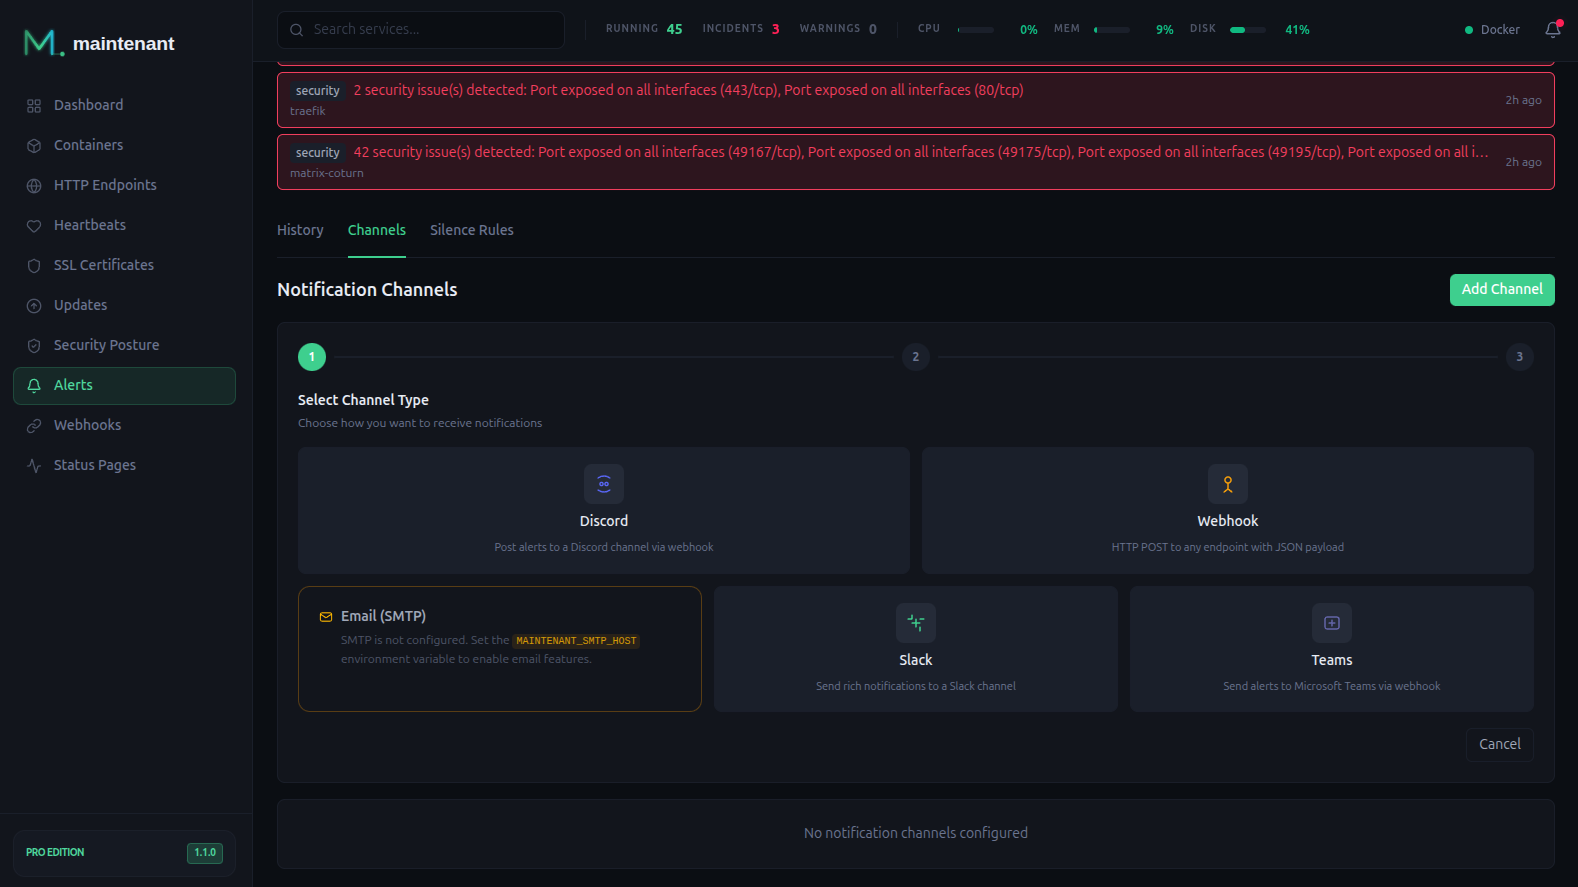
Webhook et Discord intégrés. Personal E-mail, Telegram et filtres de déclencheurs avancés. Pro Slack, Teams, politiques d'escalade et routage par entité.

Alertes unifiées

Page de statut

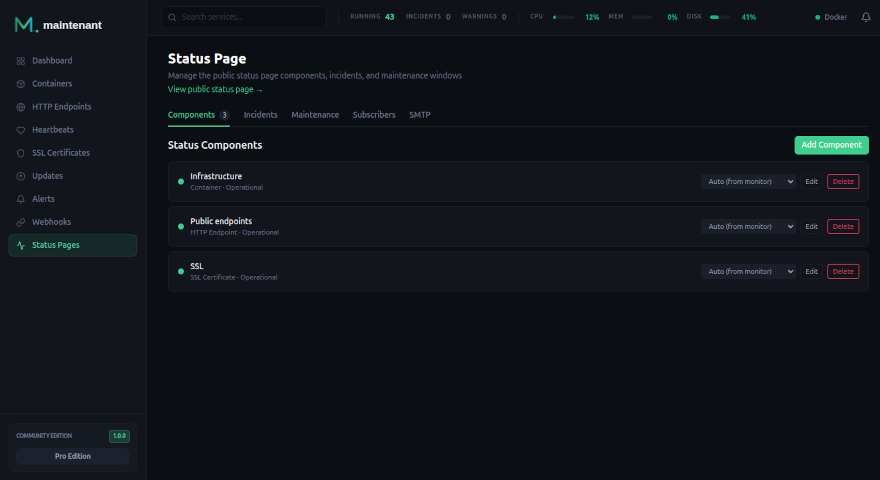
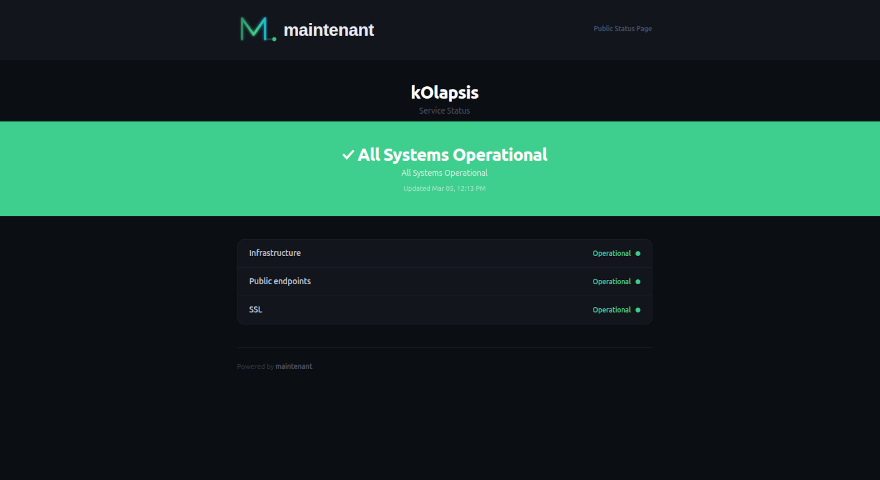
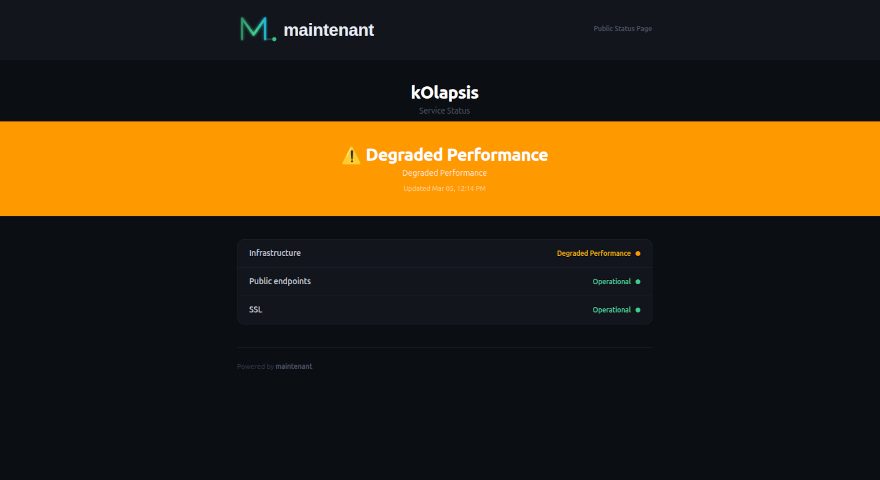
Page publique temps réel pour vos utilisateurs. Groupes de composants, mises à jour SSE en direct. Personal Gestion des incidents et chronologie. Pro Fenêtres de maintenance, notifications aux abonnés et personnalisation.

Page de statut

Serveur MCP, API REST + SSE

Un serveur MCP intégré, en stdio ou sur /mcp, permet à Claude Code, OpenCode ou n8n de lire vos conteneurs, logs, alertes et ressources. En plus, l'API complète sous /api/v1/ et des flux SSE temps réel pour vos propres scripts.

Votre agent IA interroge Maintenant via MCP

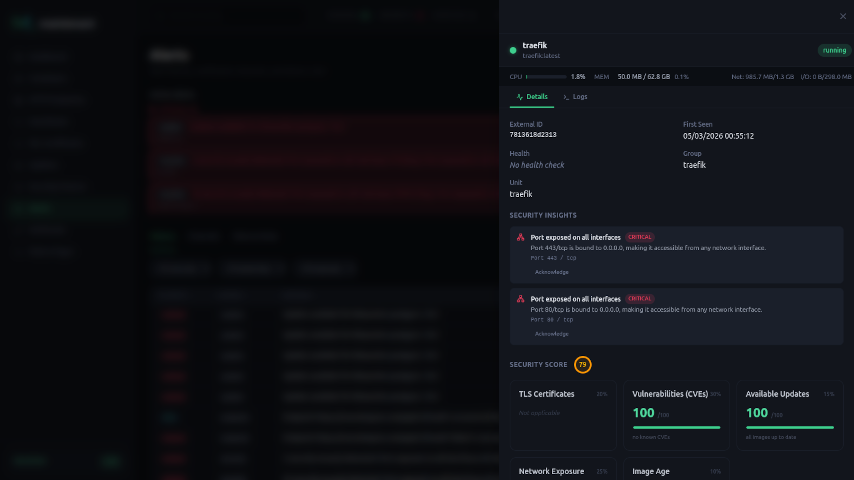
Network Security Insights

Détectez les ports publiés sur toutes les interfaces, les bases de données exposées, les conteneurs privilégiés ou en host network et les services Kubernetes exposés. Des recommandations actionnables sans scanner externe.

Network Security Insights

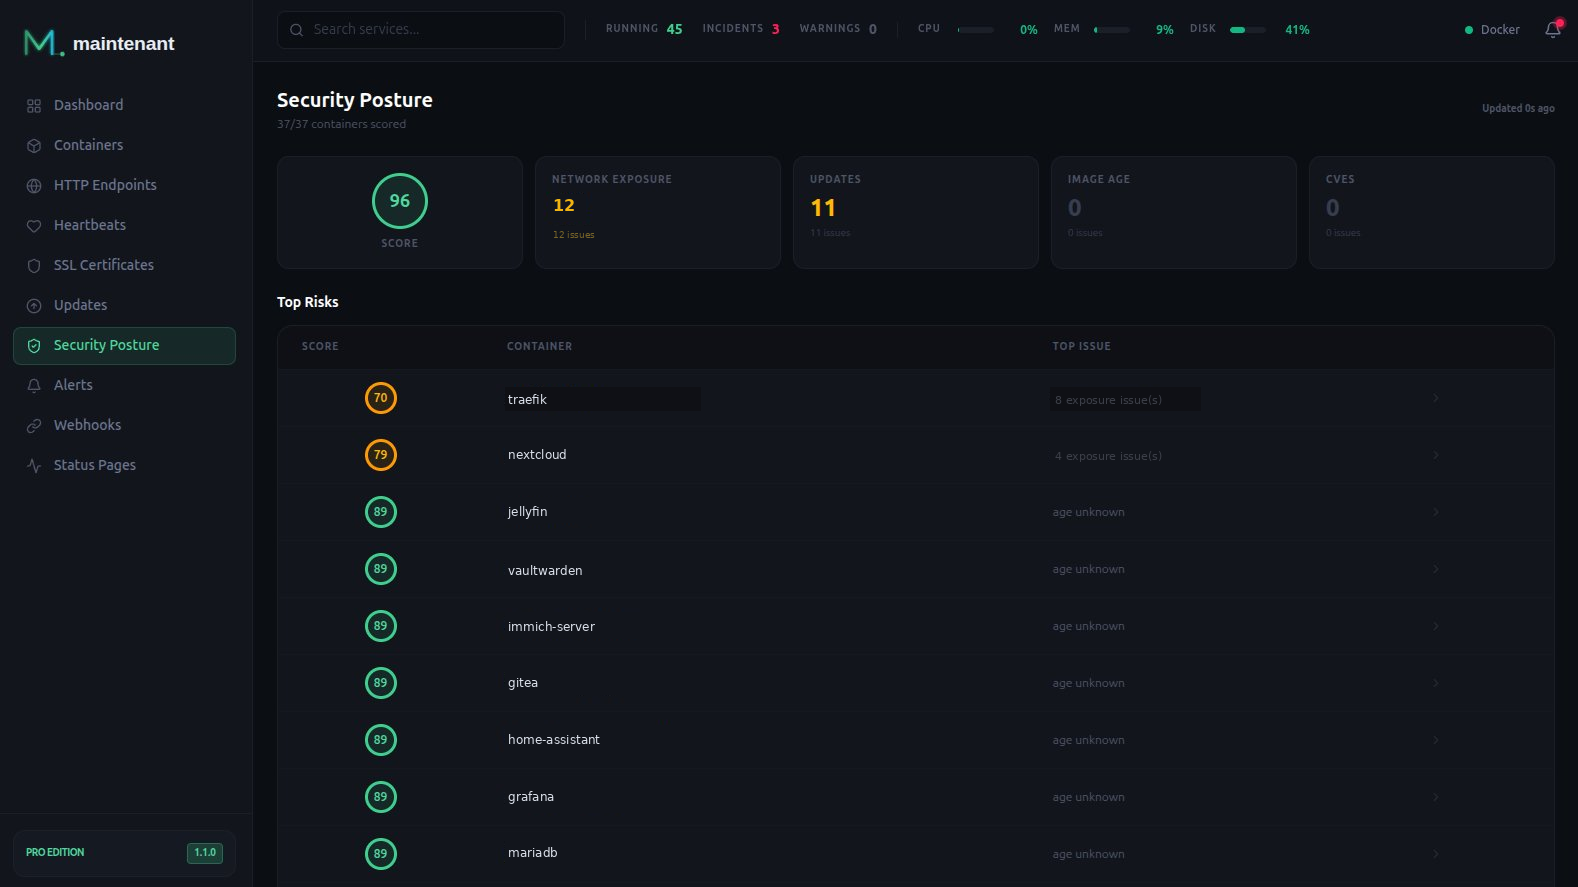
Unified Security Posture

Personal Vue de sécurité consolidée réunissant CVE, ports exposés, problèmes de certificats et mauvaises configurations. Score de risque et priorités de remédiation.

Unified Security Posture

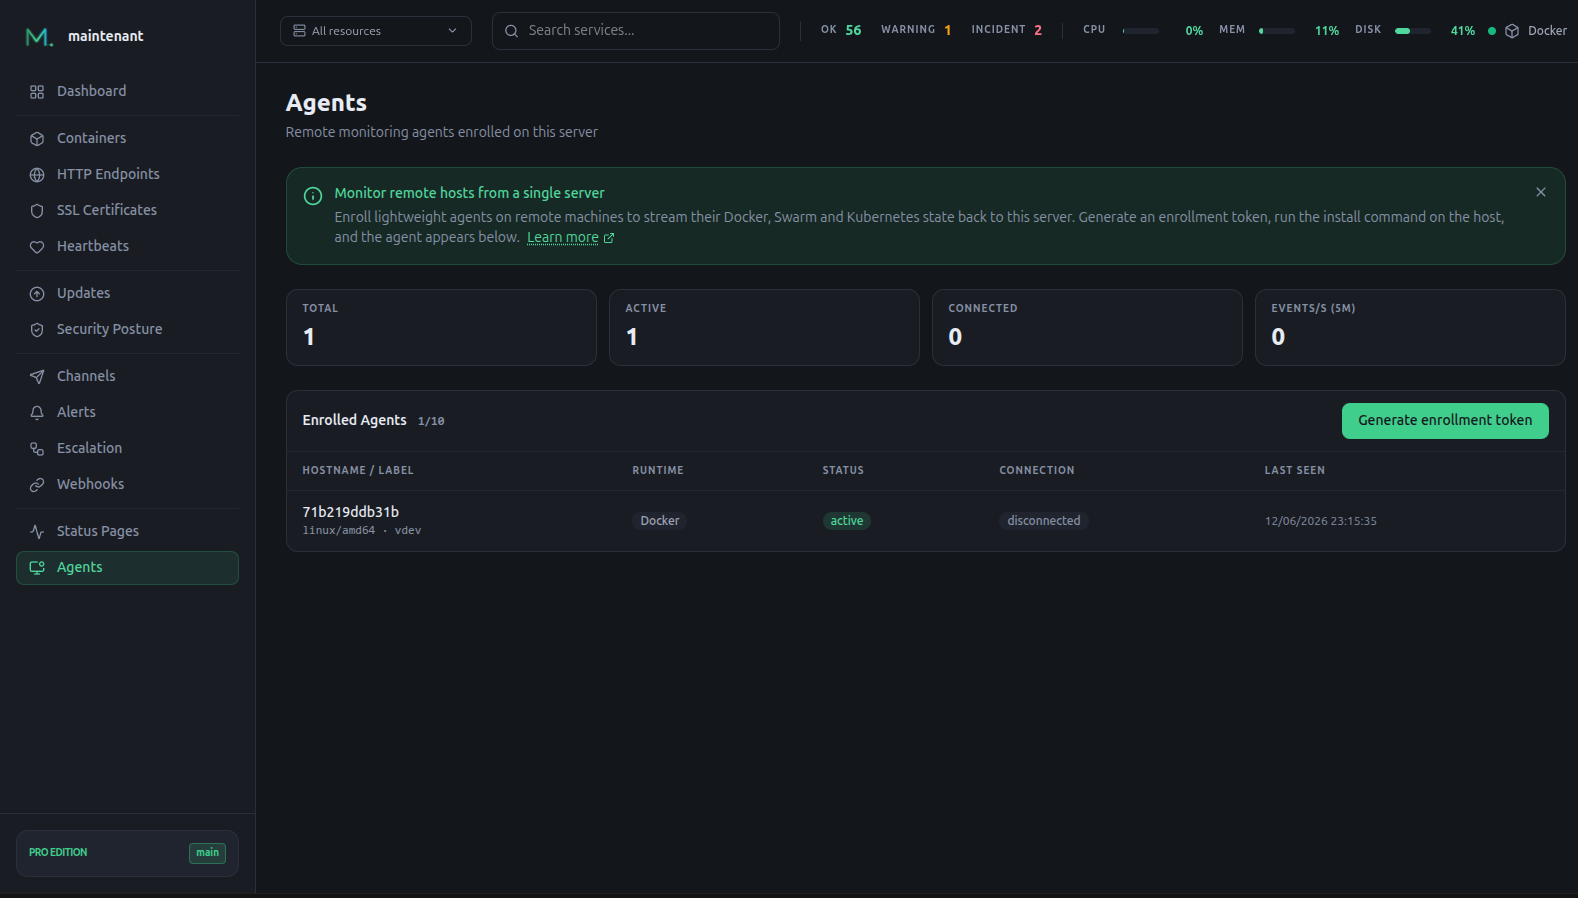
Agents multi-serveurs

Personal Déployez des agents légers sur vos machines distantes pour remonter leur état Docker, Swarm et Kubernetes vers un serveur central. Enrôlement par jeton unique, pour jusqu'à 20 machines distantes, illimité en Pro.

Agents multi-serveurs

Opérationnel en 30 secondes

Déployez

Ajoutez Maintenant à votre docker-compose.yml. Montez le socket Docker en lecture seule. C'est tout.

docker compose up -d

Découverte automatique

Maintenant détecte vos conteneurs, leurs health checks, les projets Compose. Sur Kubernetes, il détecte le runtime automatiquement.

5 containers discovered

Monitorez et alertez

Ajoutez des labels Docker pour les endpoints HTTP/TCP. Configurez un webhook Discord ou générique. Votre stack est sous contrôle.

0 incidents · 99.98% uptime

Copiez. Collez. Monitorez.

# docker-compose.yml
services:
  maintenant:
    image: ghcr.io/kolapsis/maintenant:latest
    ports:
      - "8080:8080"
    volumes:
      - /var/run/docker.sock:/var/run/docker.sock:ro
      - /proc:/host/proc:ro
      - maintenant-data:/data
    environment:
      MAINTENANT_ADDR: "0.0.0.0:8080"
      MAINTENANT_DB: "/data/maintenant.db"
    restart: unless-stopped
volumes:
  maintenant-data:
Avant de le mettre sur un réseau

C'est un premier lancement sur votre machine. Il publie le 8080 sur toutes les interfaces, ce qui laisse l'API d'administration ouverte à qui atteint l'hôte, et monter le socket en lecture seule protège le fichier, pas l'API Docker derrière. Gardez maintenant derrière un reverse proxy qui authentifie, et passez par un proxy de socket pour joindre Docker. Lire le guide sécurité

Compatible Docker Engine 19.03+ et Kubernetes · Linux amd64/arm64 · macOS · WSL2

Un seul outil de monitoring Docker au lieu de cinq

MaintenantUptime KumaGrafana StackHealthchecksPortainer
Serveur MCP pour agents IAIntégréCommunautaire uniquementServeur séparéCommunautaire uniquementServeur séparé
Auto-découverte conteneurs✓✗✗✗✓
Checks HTTP/TCP✓✓✓✗✗
Heartbeats / Cron✓✓✗✓✗
Monitoring SSL✓✓✗✗✗
Métriques CPU/RAM/réseau✓✗✓✗Limité
Détection de mises à jour✓✗✗✗✓
Page de statut publique✓✓✗✗✗
Kubernetes natif✓✗✓✗✓
Monitoring multi-serveurs✓Limité✓✗✓
Analyse sécurité réseau✓✗✗✗✗
Binaire unique, zéro deps✓Node.js3+ containersPython✗

Un seul binaire. Trois plafonds.

Le même conteneur dans tous les cas. Une clé de licence relève les limites — rien à réinstaller, rien à migrer.

Community

Gratuit pour toujours

Open source · Apache 2.0

endpoints
10
heartbeats
5
hôtes distants
0
historique
1 h · 6 h · 24 h · 7 j

Pour une seule machine que vous voulez garder à l'œil.

Auto-découverte, métriques, page de statut, moteur d'alertes, routage webhook et Discord, API complète.

Plafonds sur ce que vous ajoutez à la main — ce que déclarent vos labels Docker n'est jamais compté.

Installer gratuitement

Pro

29 € HT/mois

Essai gratuit de 14 jours inclus

endpoints
10 → ∞
heartbeats
5 → ∞
hôtes distants
0 → ∞
historique
1 h · 6 h · 24 h · 7 j → 90 jours

Pour les équipes, et pour l'infrastructure que vous exploitez pour un tiers.

Ajoute les alertes Slack et Teams, les politiques d'escalade, les fenêtres de maintenance, les abonnés et le branding de la page de statut, ainsi que le support.

Commencer l'essai gratuit

Votre stack mérite
d'être monitorée.

Un conteneur. Zéro config. Installez Maintenant et reprenez le contrôle.